15 жовтня 2026 року GitHub оголосив загальну доступність agentic autofix для попереджень code scanning. Для бізнесу з власним інтернет-магазином, системою бронювання чи внутрішньою програмою це новий спосіб доручити ШІ підготовку виправлень уже знайдених потенційних вразливостей. Остаточне рішення залишається за розробником.
Що змінилося
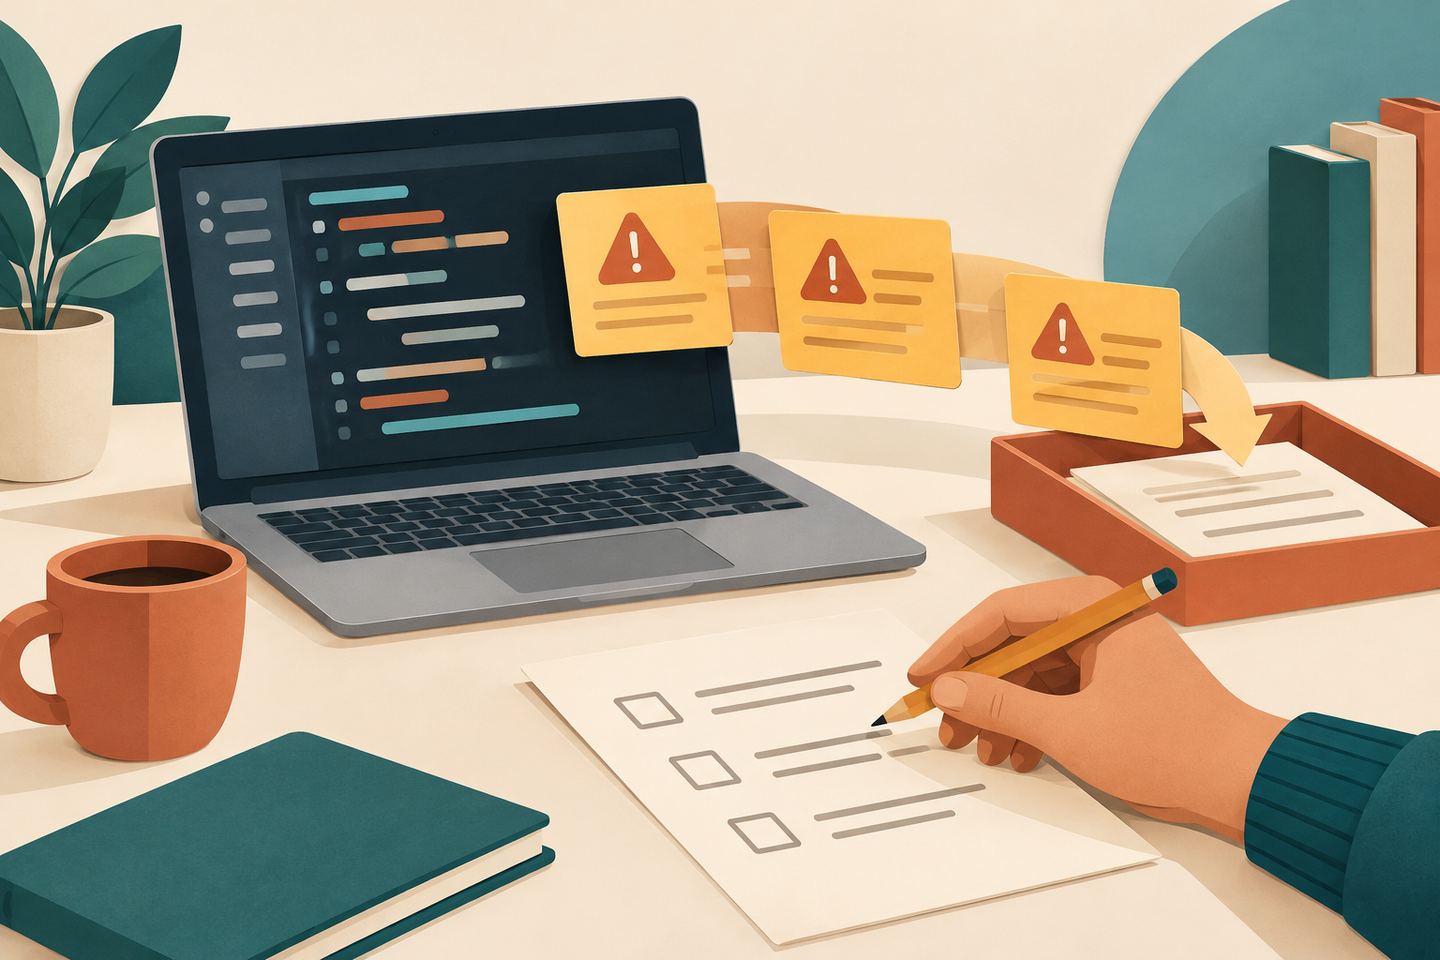
За анонсом GitHub, агент досліджує пов’язані файли, пропонує зміни, повторно запускає CodeQL і відкриває чернетку pull request — запиту на внесення змін. Це робота з накопиченими попередженнями у гілці репозиторію, встановленій за замовчуванням. За документацією, одним призначенням можна об’єднати до 25 попереджень в одну сесію та один pull request.
Доступність і витрати
Актуальна документація визначає доступ для публічних репозиторіїв GitHub.com та репозиторіїв організацій із GitHub Code Security або GitHub Advanced Security. Ліцензія Copilot не потрібна. Репозиторії в особистому просторі Enterprise Managed Users не підтримуються.
Функцію треба ввімкнути; організаціям, які користувалися публічною попередньою версією, також потрібно ввімкнути функцію повторно. Увімкнення на рівні організації за замовчуванням охоплює придатні репозиторії, тому адміністратору варто заздалегідь визначити винятки.
Сесії споживають Code Security AI Credits і хвилини GitHub Actions, зокрема в публічних репозиторіях. Включені кредити використовуються першими, якщо вони є у платника; після їх вичерпання або за їх відсутності використання тарифікується. Перед запуском перевірте налаштування оплати й бюджет саме для цих витрат.
Межі автоматичної перевірки
GitHub описує перевірку виправлень як best effort, без гарантії успіху. Агент не може підтвердити виправлення для власних запитів CodeQL, набору security-extended та попереджень сторонніх інструментів. Згенеровані зміни слід переглянути й протестувати перед злиттям. Класичний Copilot Autofix — окремий режим пропозицій виправлення, який не споживає AI Credits.
Що доручити розробнику
Редакційна порада: почніть із невеликого набору попереджень одного репозиторію. Погодьте граничні витрати, відповідального за перегляд коду та перевірку звичних сценаріїв після змін, наприклад оформлення замовлення. Це запропонований тестовий підхід, а не виміряний результат впровадження.
Короткий висновок: agentic autofix може підготувати чернетку технічного виправлення; він не підтверджує безпеку всього сайту. Надалі не тестувала функцію чи економію часу.
Автор: Надалі. Підготовлено з використанням ШІ. Джерела перевірено 19 жовтня 2026 року.