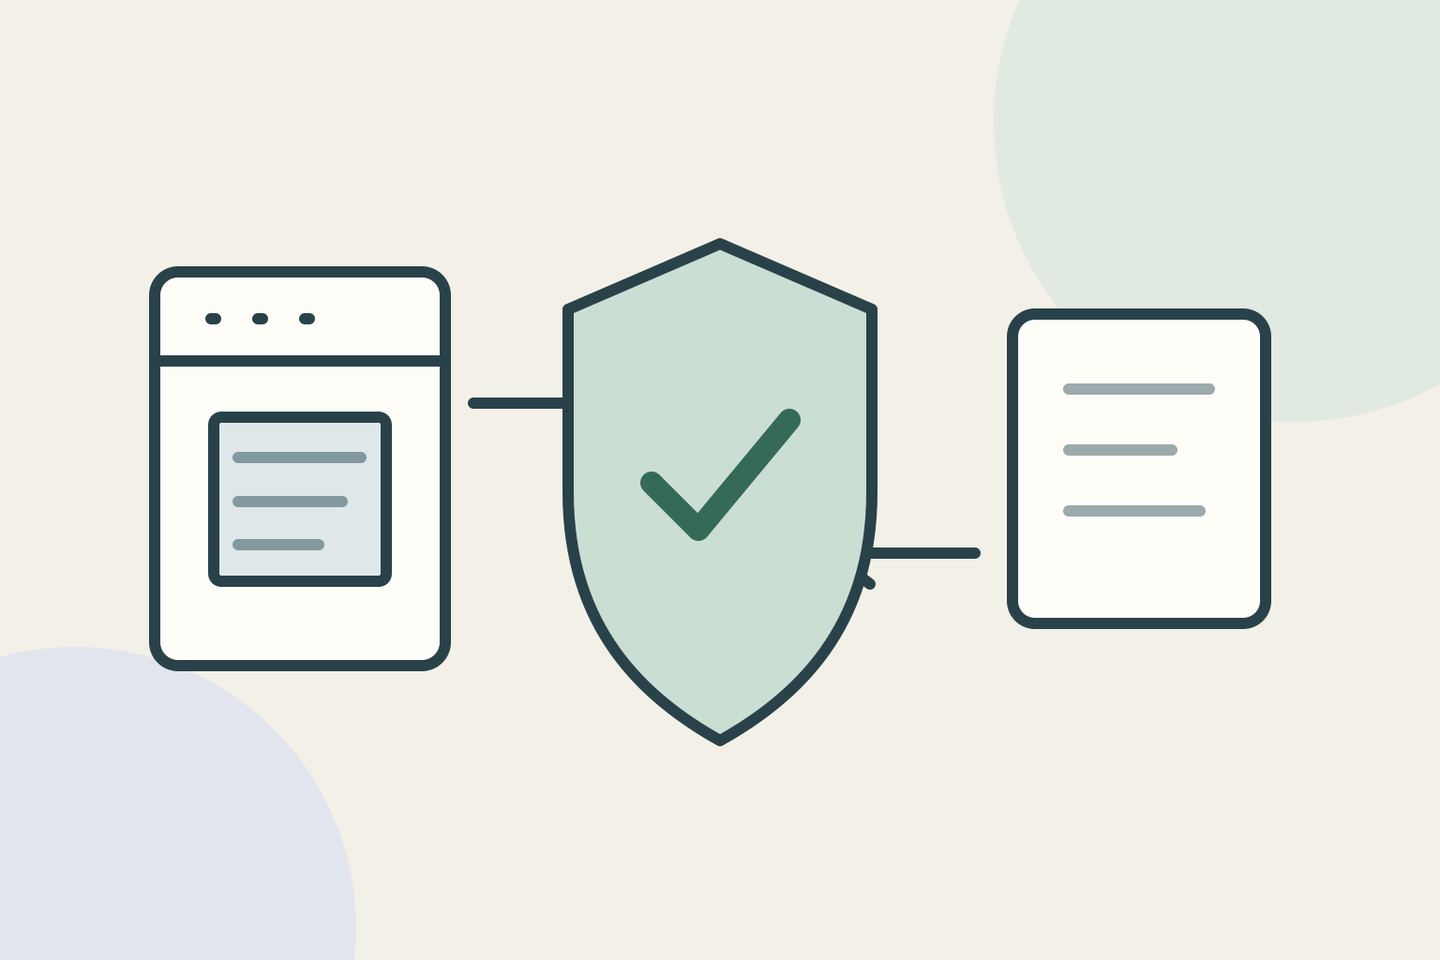
21 жовтня 2026 року Cloudflare запустила перевірку запитів разом із відповідями для проксованих сайтів, включно з Free.
Кому це корисно
Власникам магазинів, готелів та інших підприємств із власним сайтом. Практичне питання для підрядника: чи налаштований захист не лише на вході, а й для відповіді, яку сервер надсилає відвідувачу?
У повідомленні про захист від вразливостей PHP компанія уточнює, що керований набір Cloudflare Managed Response Firewall Default розгорнуто автоматично на всіх планах. Водночас вона закликає перевіряти активні правила й установлювати виправлення PHP. Редакція Надалі не перевіряла конфігурацію вашого сайту.
Що доручити відповідальному
Редакційний порядок дій:
- Попросіть підтвердити, які домени сайту справді проходять через Cloudflare та хто відповідає за їхній захист. Не робіть висновку лише з назви хостингу.
- Попросіть показати активні правила в Security → Security Rules і пояснити їхню область застосування. Збережіть дату перевірки та відповідального.
- Узгодьте перевірку звичайних заявок, бронювань або замовлень на несекретних тестових даних. Якщо виникає помилкове блокування, передайте час і сценарій адміністратору, а не вимикайте захист навмання.
- Окремо отримайте підтвердження встановлених оновлень сервера. Наявність фільтра не закриває це завдання.
Це запропонований робочий процес, не результат нашого тестування.
Доступність і межі
Блокування відповіді не скасовує дій, які сервер уже виконав. Тому висновок для бізнесу: перевірити додатковий захист і залишити оновлення та контроль роботи сайту окремими обов’язковими завданнями.
Читайте також про перевірку виправлень PHP у хостингу.
Автор: Надалі. Підготовлено за допомогою ШІ. Джерела перевірено 23 жовтня 2026 року.